جلسة الدخول تجيب عن سؤال: هل سبق أن سُجّلت الهوية في هذا المتصفح؟ لكن تنفيذ تغيير إداري حساس يطرح سؤالًا آخر: هل ينبغي للشخص أمام الشاشة إثبات هويته من جديد؟ هذا هو التمييز الذي يبرزه تحديث GitHub الجديد للمؤسسات.
ما الذي تغيّر في 24 سبتمبر؟
أعلن GitHub ميزة إثبات الحضور في 24 سبتمبر 2026. يستهدف الإطلاق مؤسسات Enterprise Managed Users على github.com ونسخة GitHub Enterprise Cloud ذات إقامة البيانات، مع Microsoft Entra ID عبر SAML أو OIDC. هذه معاينة عامة، وليست إتاحة لجميع الحسابات. نُشر هذا المقال في 25 سبتمبر، وهو تاريخ مختلف عن تاريخ الإعلان.
كيف يعمل التحقق؟
تشرح وثائق الإعداد إعادة توجيه المستخدم إلى مزوّد الهوية قبل إكمال الإجراء المحمي. يختار المسؤول إعادة المصادقة أو تحديًا إضافيًا متعدد العوامل. قد تكفي كلمة المرور للخيار الأول بحسب السياسة؛ لذلك لا يقدم الخياران مستوى التأكيد نفسه.
يشمل مرجع وضع sudo عمليات مثل إنشاء الرموز وتعديل Webhooks وإعدادات الأمان. مهلة الجلسة ساعتان، ويتجدد عدّادها مع النشاط الحساس. إذن نحن أمام تحقق مرتبط بالجلسة، وليس موافقة جديدة ومستقلة على كل عملية.
حدود الميزة وما لا تعد به
يذكر إعلان الإطلاق أن دعم التحقق قبل دمج طلبات السحب سيأتي لاحقًا؛ لا يصح تقديمه كميزة متاحة الآن. المعاينة قابلة للتغيير، كما تصف وثائق الإعداد متطلبات المؤسسات بنطاق أوسع من إعلان الإطلاق. تأكد من أهلية بيئتك الفعلية قبل التخطيط للتفعيل.
تقدّم GitHub الميزة بوصفها وسيلة لتقليل مخاطر الجلسات المخترقة. هذا وصف أمني من الشركة، وليس نتيجة قياس أجراه هذا المقال. ولا ينبغي عرض أي ضابط باعتباره مانعًا كاملًا للاختراق أو ضمانًا تلقائيًا للامتثال.
تحليل هندسي: افصل التحضير عن التنفيذ
الدرس العملي لفرق المنتجات هو الفصل بين تجهيز التغيير واعتماده. يستطيع المساعد إعداد تكامل، وشرح أثره، وعرض الفروقات المطلوبة. أما تطبيقه فعليًا، فينبغي أن يظل عملية مستقلة بضوابط واضحة.
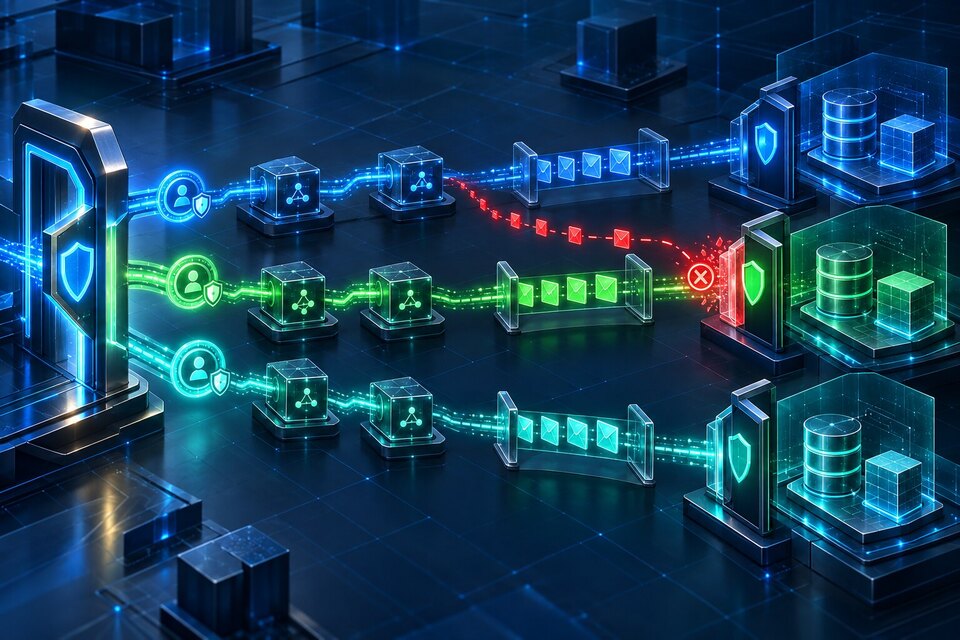
هذا تحليل معماري، وليس وصفًا لمحرك موافقات عام داخل GitHub. في منتجك، فكّر في ربط الموافقة بإجراء محدد، وعميل محدد، ومعاملات واضحة. إذا تغيرت المعاملات بعد المراجعة، فاطلب مراجعة جديدة بدل تنفيذ نسخة مختلفة بصمت.
إثبات الهوية والتحقق من الصلاحية سؤالان مختلفان أيضًا. نجاح التحقق لا ينبغي أن يمنح المستخدم صلاحية لم تكن لديه أصلًا. وفي الأنظمة متعددة العملاء، حافظ على هذا الحد إلى جانب عزل بيانات العملاء، ولا تجعل المصادقة بديلًا عنه.
قائمة عملية قبل التفعيل
ابدأ ببيئة اختبار منخفضة المخاطر. تحقق من أهلية الحساب وسياسة مزوّد الهوية، ثم اختبر النجاح والإلغاء وانتهاء المهلة وانقطاع التنقل. تأكد من عودة المستخدم إلى العملية المقصودة دون فقدان السياق أو إرسال الطلب مرتين بالخطأ.
وفي مسارات الموافقة التي تبنيها لمنتجك، سجّل الإجراء المقترح والقرار والنتيجة النهائية بمعرّف تتبّع واحد، دون تخزين أسرار المصادقة في السجلات. تساعدك خطة مراقبة الأنظمة على التمييز بين تحقق تركه المستخدم وعطل في التطبيق.
المهم ليس إضافة نافذة أخرى فحسب؛ بل تحديد الموضع الذي يتطلب تجديد الثقة، وحدود ما تسمح به، وطريقة استعادة سير العمل عندما يتعذر إتمام التحقق.
المراجع الرسمية
تدعم هذه المراجع سلوك الأدوات المذكورة. الأمثلة وقرارات التصميم توضيحية، ويجب تكييفها مع متطلبات المشروع وإصداراته.
إعداد: Noor Yasser
تعمل على تحدٍ تقني مشابه؟
أساعد الفرق على تحويل القرار المعماري إلى نطاق واضح وتنفيذ يمكن تشغيله ومراجعته بثقة.